Derde-partij encryptieprotocollen onder KSA-toezicht voor Nederlandse slots en live dealer platforms
Derde-partij encryptieprotocollen onder KSA-toezicht voor Nederlandse slots en live dealer platforms
De Kansspelautoriteit stelt strikte eisen aan encryptieprotocollen wanneer externe partijen data verwerken in slots en live dealer platforms, en die regels gelden voor alle vergunninghouders die in augustus 2026 hun systemen verder aanpassen aan de geldende normen. Operators moeten bewijzen dat derden voldoen aan versleutelingsstandaarden die data tijdens transmissie en opslag beschermen, terwijl de licentievoorwaarden expliciet verwijzen naar AES-256 en TLS 1.3 als minimumniveau. Externe leveranciers van software voor slots en live dealer spellen ondergaan daarom een voorafgaande beoordeling waarbij de KSA de encryptiesleutelbeheerprocedures en de scheiding van verantwoordelijkheden controleert.
Verplichtingen voor externe leveranciers
Volgens de licentieprotocollen draagt de vergunninghouder de eindverantwoordelijkheid, maar de derde partij moet onafhankelijke audits laten uitvoeren door erkende certificeringsinstanties en de resultaten rechtstreeks aan de KSA overleggen. Data die spelersidentificatie, transactiegegevens en speluitkomsten bevat, blijft versleuteld zolang deze zich buiten de directe controle van de licentiehouder bevindt. In de praktijk betekent dit dat leveranciers van live dealer streamingtechnologie en random number generators aparte sleutelbeheersystemen moeten inrichten die voldoen aan de eisen voor gescheiden toegang en regelmatige rotatie van encryptiesleutels.
Technische specificaties en audits
De technische specificaties schrijven voor dat encryptie niet alleen tijdens transport maar ook bij opslag in cloudomgevingen van derden wordt toegepast, en dat logging van sleutelgebruik plaatsvindt in systemen die zelf weer versleuteld en onveranderlijk zijn. Audits vinden plaats op basis van een jaarlijks schema, waarbij steekproeven worden genomen op de implementatie van protocollen zoals ECDH voor sleuteluitwisseling en HMAC voor integriteitscontrole. Wanneer een externe partij wijzigingen doorvoert in de encryptiemodule, moet de licentiehouder dit binnen tien werkdagen melden aan de toezichthouder, waarna een herbeoordeling kan volgen.
Geografische en juridische afstemming
De KSA vereist dat derden hun encryptiepraktijken afstemmen op zowel Nederlandse wetgeving als de Algemene Verordening Gegevensbescherming, zodat persoonsgegevens die in slots en live dealer omgevingen worden verwerkt, dezelfde bescherming genieten als binnen de EU. Europese regelgeving biedt het kader waarbinnen de autoriteit aanvullende technische eisen stelt voor gokspecifieke data. Leveranciers gevestigd buiten de EU moeten bovendien aantonen dat passende waarborgen zoals standaardcontractbepalingen of bindende bedrijfsvoorschriften van kracht zijn.
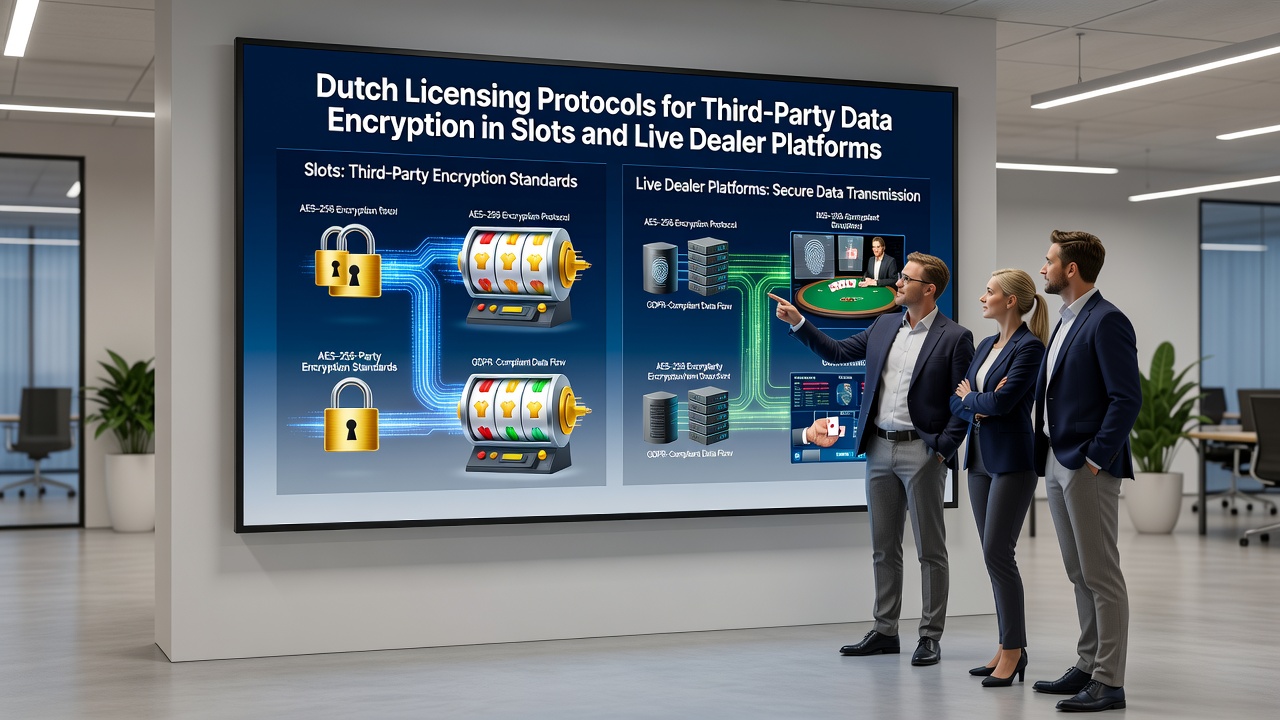
Praktijkvoorbeelden laten zien dat Nederlandse operators in 2025 al samenwerkingsovereenkomsten met leveranciers hebben herzien om encryptieaudits contractueel te verankeren, en die trend zet zich door naar 2026. De KSA publiceert periodiek samenvattingen van bevindingen uit deze audits zonder vertrouwelijke details vrij te geven, zodat de sector inzicht krijgt in veelvoorkomende tekortkomingen zoals onvoldoende sleutelrotatie of ontbrekende logging. Dergelijke publicaties helpen andere vergunninghouders om hun eigen contracten met derden tijdig aan te passen.
Samenwerking met internationale standaarden
De autoriteit baseert haar eisen mede op technische richtlijnen van ENISA, waarbij Nederlandse licentiehouders moeten aantonen dat de door derden gebruikte protocollen voldoen aan de aanbevelingen voor cryptografische sleutelbeheer. ENISA-documentatie dient daarbij als referentiekader voor de beoordeling van nieuwe encryptiemethoden die leveranciers willen invoeren. Wanneer een derde partij een eigen cryptografische oplossing voorstelt, wordt deze onderworpen aan een penetratietest door een onafhankelijke partij voordat de KSA goedkeuring verleent.
Conclusie
De licentieprotocollen voor derde-partij data-encryptie in slots en live dealer platforms vormen een integraal onderdeel van het Nederlandse toezichtskader, met concrete technische eisen, verplichte audits en duidelijke meldingsprocedures. Vergunninghouders die in augustus 2026 hun systemen vernieuwen, dienen deze eisen volledig te integreren in contracten met externe leveranciers, zodat continue bescherming van spelersdata gewaarborgd blijft onder de geldende KSA-regels.